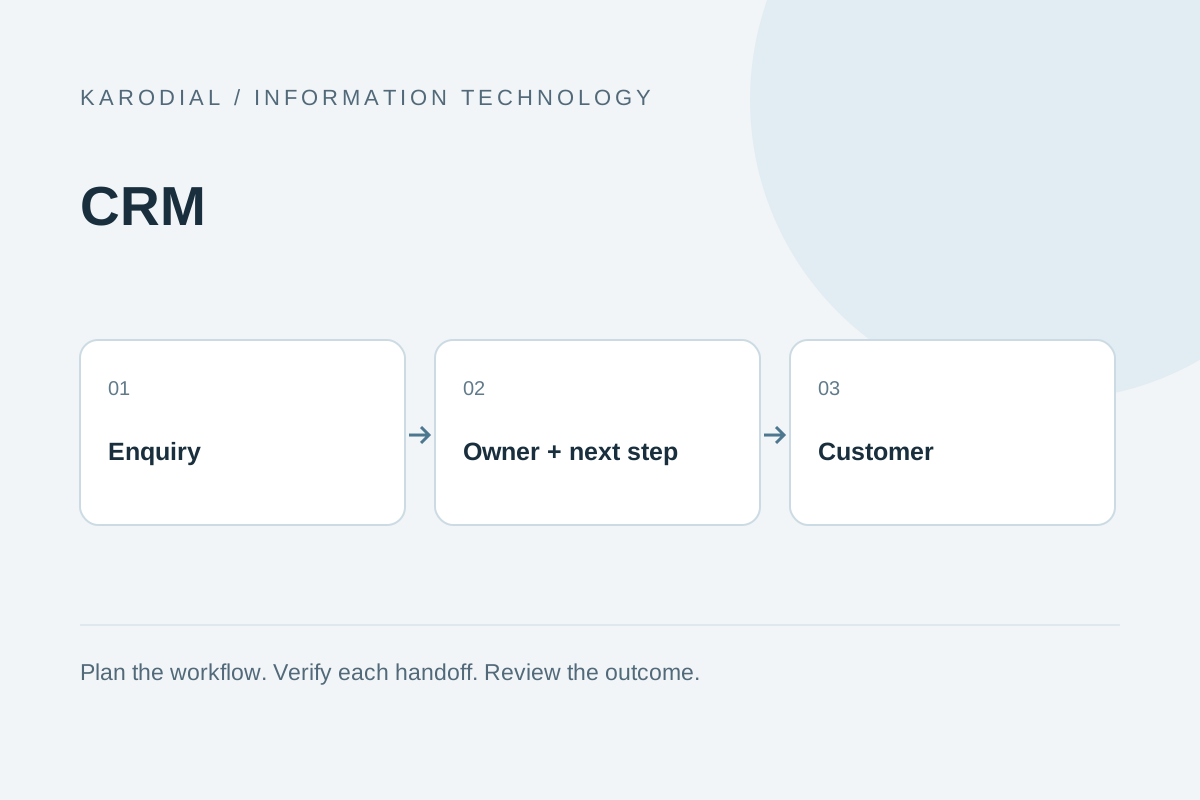
ग्राहक वेबसाइट पर पूछताछ भेजता है, CRM में नया रिकॉर्ड बनता है और जिम्मेदार कर्मचारी को सूचना मिलती है। अलग-अलग प्रणालियों के बीच यह उपयोगी संबंध integration है। API ऐसी तकनीकी सुविधा है जिसके माध्यम से एक प्रणाली दूसरी से जानकारी या कार्रवाई माँग सकती है। इससे बार-बार डेटा कॉपी करने का काम घट सकता है। लेकिन एक बार सफल request भेज देना पूरी integration नहीं है। जानकारी का स्वामित्व, सीमित permissions, असफल परिणाम और सुधार की जिम्मेदारी भी तय होनी चाहिए। एक सामान्य enquiry flow के माध्यम से इसे समझते हैं।
पहले व्यवसाय का handoff समझें
कौन सी जानकारी आएगी, किस प्रणाली में उसका मुख्य रिकॉर्ड रहेगा और उसके बाद क्या होना चाहिए, यह लिखें। वेबसाइट पर नाम, संपर्क का तरीका, सेवा में रुचि और जवाब देने की अनुमति मिल सकती है। CRM enquiry को lead बनाकर किसी कर्मचारी को दे सकता है। दूसरी सेवा उसे notification भेज सकती है। हर कदम का स्पष्ट उद्देश्य और देखने योग्य परिणाम होना चाहिए।
पूरी ग्राहक प्रोफाइल भेजना जरूरी नहीं है। destination जितनी जानकारी स्वीकार करता है, उतनी सारी जानकारी भेजना अच्छी योजना नहीं बनाता। जरूरी fields, allowed values और अधूरी जानकारी के नियम तय करें। कोई स्थिति अस्पष्ट हो तो निर्णय लेने वाला business owner कौन होगा, यह भी लिखें। कई integration projects तकनीक की कठिनाई से कम और अस्पष्ट जिम्मेदारी से ज्यादा परेशान होते हैं। छोटी लिखित प्रक्रिया डेवलपर और संचालन टीम को एक ही परिणाम पर सहमत करती है।
API contract क्या बताता है?
API contract में बताया जाता है कि किस पते पर कौन सा अनुरोध भेजना है। method, authentication, जरूरी fields और response का अर्थ इसमें शामिल होते हैं। JSON अक्सर इस्तेमाल होता है, लेकिन हर API का format समान नहीं होता। field का नाम देखकर उसका अर्थ मान लेने के बजाय documentation पढ़ें। किसी दूसरी सेवा में काम करने वाला request यहाँ वैसा ही चलेगा, यह जरूरी नहीं है।
HTTP request सफल होने और व्यवसाय का काम पूरा होने में अंतर रखें। response केवल यह बता सकता है कि काम बाद में करने के लिए स्वीकार किया गया है। कुछ responses में validation errors या आंशिक परिणाम हो सकते हैं। operation identifier सुरक्षित रखें और वास्तविक स्थिति पढ़ें। API version का रिकॉर्ड भी रखें। provider की change notices पर ध्यान दें। लंबे समय तक चलने वाली integration में बदलाव की तैयारी उतनी ही जरूरी है जितनी शुरुआती request को सही बनाना।
credentials और permissions सीमित रखें
API key या token किसी application को सेवा इस्तेमाल करने की authority देता है। secret को server पर रखें, public JavaScript, screenshot या source report में नहीं। जितनी permission चाहिए उतनी ही दें। enquiry बनाने वाली वेबसाइट को सभी ग्राहकों का export या पुराने रिकॉर्ड delete करने का अधिकार सामान्य तौर पर नहीं चाहिए। provider सुविधा दे तो test और production credentials अलग रखें।
खाते का स्वामित्व और key rotation पहले तय करें। यदि किसी ठेकेदार का व्यक्तिगत account ही connection का अकेला मालिक है तो उसके जाने पर व्यवसाय अटक सकता है। दस्तावेज़ में बताएँ कि access कौन बदल सकता है और recovery कैसे होगी। दस्तावेज़ में वास्तविक secret लिखने की जरूरत नहीं है। token को URL में रखने से बचें क्योंकि URL logs और history में आ सकता है। authentication का उद्देश्य स्पष्ट जिम्मेदारी बनाना है, ऐसा छिपा निर्भरता बिंदु बनाना नहीं जिसे कोई बदलने का साहस न करे।
डेटा mapping सोचकर करें
दो प्रणालियाँ एक ही जानकारी को अलग तरीके से रख सकती हैं। एक में पूरा नाम हो सकता है, दूसरी में first name और last name अलग हों। फोन नंबर में country code न हो। lead status के विकल्प भी अलग हो सकते हैं। इन भिन्नताओं को लिखें और conversion के नियम तय करें। जरूरी जानकारी को चुपचाप अनुमान से भरने पर बाद में गलत records और गलत communication बन सकते हैं।
हर महत्वपूर्ण field का source of truth तय करें। उदाहरण के लिए CRM lead status का मालिक हो और वेबसाइट मूल enquiry text का रिकॉर्ड रखे। स्थिर external identifiers से records जोड़ें। केवल बदल सकने वाले email पर निर्भर न रहें। duplicate पहचानने, merge करने और conflict सँभालने के नियम रखें। ऐसा transformation जो अर्थ बदल सकता है, उसकी मूल जानकारी सुरक्षित रखें। data mapping तकनीकी code के भीतर लिखा व्यवसाय का निर्णय है, इसलिए संबंधित टीम को भी उसकी समीक्षा करनी चाहिए।
repeated requests को सुरक्षित बनाएँ
ग्राहक दो बार क्लिक कर सकता है, network टूट सकता है और background worker फिर कोशिश कर सकता है। नया record बनाने वाली कार्रवाई के लिए repeated submission का नियम जरूरी है। कुछ APIs idempotency key देती हैं। अन्य स्थिति में अपनी operation ID और provider ID का स्थायी संबंध रखना पड़ सकता है। उद्देश्य यह है कि देर से response आने पर दूसरा lead या वही message दोबारा न बन जाए।
Timeout का अर्थ यह नहीं कि remote action हुआ ही नहीं। संभव है provider ने request स्वीकार कर ली हो और response रास्ते में खो गया हो। ऐसी स्थिति जाँचने लायक प्रमाण रखें। हर error की अलग प्रतिक्रिया होनी चाहिए। invalid data सुधारना होगा, authentication error में access देखना होगा और temporary failure में सीमित retry उपयोगी हो सकती है। सभी errors पर अंधाधुंध retry करने से duplicates, अनावश्यक खर्च और बड़े backlog बन सकते हैं।
limits और queues का उपयोग
API में rate limit, payload size और account quota हो सकते हैं। इन्हें पढ़कर processing की सीमा तय करें। जो काम ग्राहक के इंतजार के बिना हो सकता है उसे background queue में रखें। कई notifications पूरी होने तक वेबसाइट को अटकाना जरूरी नहीं है। ग्राहक को वास्तविक स्थिति बताएँ। enquiry प्राप्त हुई है कहना उचित हो सकता है, जबकि सभी connected systems का काम पूरा होने का दावा अभी सही नहीं होगा।
एक साथ चलने वाले अनुरोधों की संख्या सीमित रखें। temporary failure में उचित backoff करें और authentication खराब होने पर लगातार कोशिश रोकें। queue की निगरानी और जिम्मेदार व्यक्ति होना चाहिए। failed tasks हमेशा जमा करते रहना recovery नहीं है। तय करें कि कौन सा काम स्वतः फिर चल सकता है और किसे मानवीय समीक्षा चाहिए। secondary integration बंद होने पर मूल enquiry सुरक्षित और कर्मचारियों को उपलब्ध रहनी चाहिए। ग्राहक से बार-बार वही फॉर्म भरवाना समस्या का अच्छा समाधान नहीं है।
API और webhook साथ कैसे काम करते हैं?
API request किसी operation को शुरू कर सकती है। webhook उसके बाद होने वाली घटना बताता है, जैसे message delivery या processing complete होना। webhook एक incoming request है। provider के नियम के अनुसार signature या authentication जाँचें। उसे किसी पहले से मौजूद operation से जोड़ें और repeated deliveries सुरक्षित संभालें। केवल आपके बनाए URL पर अनुरोध आ जाने से उसकी जानकारी भरोसेमंद नहीं हो जाती।
Events देर से या अलग क्रम में आ सकते हैं। ऐसा नियम रखें कि पुरानी intermediate सूचना confirmed final result को गलत तरीके से वापस न बदल दे। provider के supported reconciliation तरीके हों तो उनके उपयोग की परिस्थितियाँ लिखें। अलग सेवाओं की delivery guarantees अलग हो सकती हैं। एक platform का अनुभव दूसरे पर बिना जाँचे लागू न करें। स्पष्ट state model तकनीकी event को कर्मचारी के लिए समझने योग्य काम की स्थिति में बदल देता है।
काल्पनिक डेटा से पूरा flow जाँचें
केवल पहली सफल request का screenshot पर्याप्त परीक्षण नहीं है। missing field, गलत value, duplicate submission और देर से response आने की स्थिति चलाएँ। test environment में destination कुछ समय बंद करके देखें। मूल enquiry सुरक्षित है या नहीं और कर्मचारी को लंबित काम दिखता है या नहीं, इसकी पुष्टि करें। logs में उपयोगी identifiers हों, लेकिन secrets और अनावश्यक निजी content न हो।
test accounts और काल्पनिक contacts इस्तेमाल करें। integration की सुविधा दिखाने के लिए असली ग्राहकों को संदेश भेजना जरूरी नहीं है। functionality के साथ permissions भी जाँचें। connection अपनी सीमा से बाहर कार्रवाई न कर पाए। छोटी batch के बाद दोनों प्रणालियों के records मिलाएँ। उपयोगी acceptance test ग्राहक की शुरुआत से कर्मचारी के अंतिम परिणाम तक जाता है। सामान्य flow के साथ विफल कदम और उसकी recovery को समझना implementation का महत्वपूर्ण हिस्सा है।
लॉन्च के बाद connection का संचालन
हमारे काल्पनिक उदाहरण में वेबसाइट पहले enquiry सेव करती है। इसके बाद CRM record और employee notification के लिए अलग tasks बनते हैं। हर task की स्थिति और correlation ID रहती है। CRM उपलब्ध न हो तो enquiry फिर भी कर्मचारी को दिखती है। सेवा लौटने पर वही saved operation आगे बढ़ता है। ग्राहक को शुरुआत से फिर फॉर्म भरने की जरूरत नहीं पड़ती। इस तरह failure छिपता नहीं, बल्कि संभालने योग्य बनता है।
alerts, provider बदलाव और access review का जिम्मेदार तय करें। processing delay, unresolved errors और duplicates जैसे उपयोगी संकेत मापें। data contract और recovery प्रक्रिया code के पास रखें। नियमित subscription तथा usage cost की तुलना वास्तव में बचे manual work से करें। अच्छी integration केवल diagram में जुड़े हुए कई logos नहीं है। वह सही जानकारी, स्पष्ट handoff और सुधार सकने वाली कार्रवाई का लंबे समय तक चलने वाला व्यावसायिक साधन है।